
Święta trójca komunikacji: terminowość, wierność i poufność.
Dwa pierwsze terminy omówiłem w poprzednim odcinku serii. Teraz czas na POUFNOŚĆ.
Co to tak właściwie znaczy? Wracam do analogi z wiadomością o spotkaniu na… Może inaczej, o umawianiu szczegółów spotkania mającego na celu kosztowania efektów procesu rozdzielania ciekłej mieszaniny związków chemicznych przez fizyczny proces odparowania i następnie skroplenia składników mieszaniny. Jak mamy 0,7 litra do wypicia destylatu i zapraszany na degustację kolegę, to raczej nie chcemy, by przyszła banda sępów, bo nam nie zostanie nawet na dziury w zębach.
Jak uniknąć takiej sytuacji? Jeśli rozmawiamy na osobności to nie ma problemu. Gdy w pobliżu są osoby postronne robi się trudniej. Trzeba zadbać, by informacja z naszych ust dotarła tylko do konkretnego ucha. Rozwiązaniem jest przytknięcie ust do ucha odbiorcy oraz mówienie szeptem lub mówienie kodem.
To jak się zabezpieczyć przed dostępem do informacji przez osoby niepowołane? W spektrum elektromagnetycznym nie możemy zabronić innym słuchać tego, co nadajemy. W literaturze anglojęzycznej mamy dwa pojęcia funkcjonujące równolegle w tym temacie. Pierwsze z nich to COMSEC (od communications security) i oznacza bezpieczeństwo komunikacji, a w zasadzie przeciwdziałanie nieautoryzowanemu przechwytywaniu i odczytywaniu informacji przez postronnych odbiorców. Drugie pojęcie to TRANSEC ( od transmission security), a przekładając na język zrozumiały oznacza zabezpieczenie transmisji mające na celu utrudnienie jej przechwycenia i zakłócania przez stronę trzecią.
Jest jeszcze EMSEC (od emission security), które jest pojęciem szerszym i zawiera w sobie oba wspomniane wcześniej. By nie zamulić tematu więcej o EMSEC nie wspomnę 😊
Żeby jakoś to bardziej pojaśnić to można powiedzieć, że COMSEC ma związek z zabezpieczeniem kryptograficznym i załatwia nam wierność i poufność transmisji. TRANSEC to sposoby zabezpieczania poufności transmisji i zabezpieczenia jej przed analizą metodami innymi niż kryptoanaliza.
Popatrzmy przez chwilę na radiokomunikację oczami przeciwnika (albo naszymi w sytuacji, gdy chcemy podsłuchać o czym gada przeciwnik):
Po pierwsze primo przeciwnik chce wiedzieć, w jakim czasie transmitowana jest informacja (zagadnienie z dziedziny TRANSEC).
Po drugie secundo przeciwnik chce przechwycić informację (znów TRANSEC).
Po trzecie terzo przeciwnik chce zrozumieć i wykorzystać przechwyconą informację (a to już dziedzina COMSEC).
Po czwarte quarto jeśli przeciwnik nie będzie w stanie zrealizować punktu trzeciego (czyli zrozumieć i wykorzystać informację), to zapewne będzie chciał zakłócić przekazywanie tej informacji (jak typowy pies ogrodnika, znów wracamy do zagadnienia TRANSEC).
No dobra, nalałem wam wody, czas chyba przejść do konkretów jak te SEKI mają się do rzeczywistego zastosowania w radiokomunikacji.
Zacznijmy od COMSEC, czyli technik mających na celu spowodowanie niezrozumiałości przekazywanej informacji osobom, które nie powinny wiedzieć co jest przekazywane między korespondentami, czytaj: zamieniamy zrozumiały tekst na bełkot, ale w sposób odwracalny. Dawniej, przy modulacjach analogowych, był to scrambling, czyli mieszanie widma częstotliwości. Dziś raczej mówimy o technikach kryptograficznych, które przy sygnałach cyfrowych dają o wiele lepsze efekty oraz gwarantują o niebo lepszy poziom bezpieczeństwa.
Jak już powiedziałem SCRANBLING, to trzeba odrobinę rozwinąć temat. Każde nasze słowo, każda wypowiadania litera, to zestaw różnych częstotliwości (struny głosowe, drgania powietrza i takie tam). Rozumiemy drgania w naszym ojczystym języku, ale jakich mandaryńskich czy madziarskich drgań to już niekoniecznie. Na tym mniej więcej polega scrambling: specjalny układ tnie i miesza częstotliwości zamieniając i/lub odwracając ich położenie czyniąc zrozumiałą mowę papką pisków, stuków, pierdnięć i innych nieopisanych dźwięków. Najprostszym układem scramblującym jest odwracacz widma, to jest takie puszczenie nagrania od końca. Oczywiście kiepskie to zabezpieczenie, bo łatwo je „odwrócić”.
Słabością układów scramblujacych jest możliwość szukania w poszatkowanym sygnale pewnych stałych fraz w transmisji (ODBIÓR, ZROZUMIAŁEM, OVER, ROGER): robimy wszystkie możliwe kombinacje widma dla słowa ODBIÓR i szukamy takich wzorców w przechwyconym sygnale. Jak poznamy klucz scramblujący, to potem jest już z górki . Zły dobór klucza może nie zabezpieczyć odpowiednio transmisji. Jako ciekawostkę podam, że w dawnych czasach w taki sam sposób kodowany był sygnał Canal+ i jego, ekhem, domowe sposoby odkodowania polegały na takim ułożeniu linii obrazu, by w prawym, górnym rogu pojawiło się logo nadawcy.
A tu macie przykład prostej i jednocześnie bardzo słabej implementacji takiego mieszania widma. (obrazki i nagranie) Dawno, dawno temu pewne służby zakupiły scramblery u Wujka Sama, ale okazało się, że o ile szatkowanie i miksowanie angielskiego szło im całkiem dobrze, o tyle z pewną sarmacką odmianą języka słowiańskiego nie bardzo sobie dawały radę.
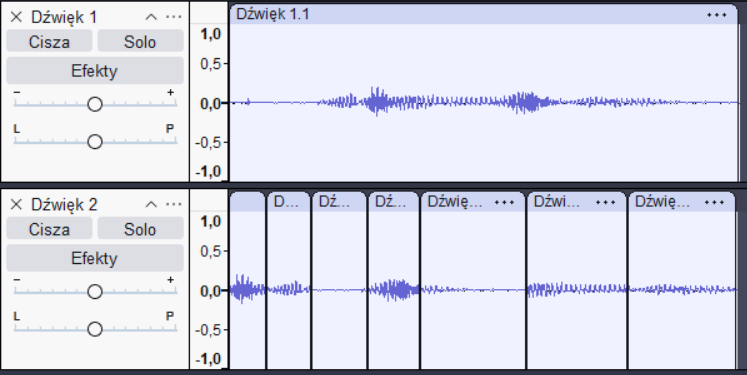
Widok nagrania WAV oryginalny (góra) i poddany procesowi scramblingu (dół)
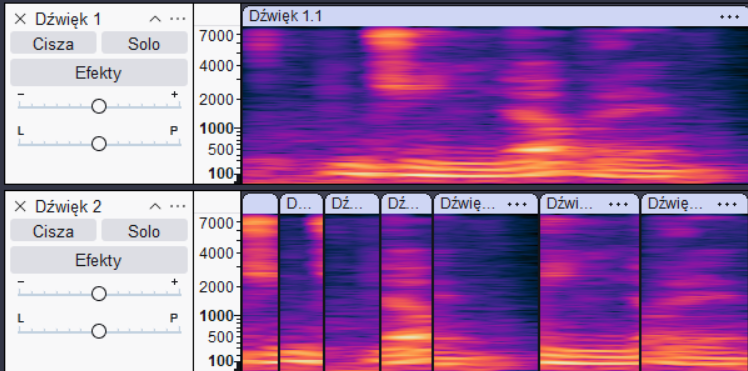
Widok nagrania SPECTROGRAM oryginalny (góra) i poddany procesowi scramblingu (dół)
Rozwój procesorów i wzrost mocy obliczeniowej ograniczył wykorzystanie scramblerów (jeśli chodzi o zastosowania biznesowe i militarne), ale jednocześnie dał niesamowity impuls do rozwoju technologii kryptograficznych. Ale czy scramblery umarły? Nie do końca. W systemach o niezbyt wygórowanych wymaganiach na zabezpieczenie transmisji mogą być jeszcze używane, bo mają jedną zaletę: nie wymagają synchronizacji nadajnika i odbiornika, a to znaczy, że układy nadawczo/odbiorcze są prostsze, czyli tańsze.
No dobra, ale czym jest w takim razie ta kryptografia? To w zasadzie też robienie sieczki z informacji, jak w przypadku scramblingu, ale na wiele większą skalę. Wszystko dzięki „ucyfrowieniu” transmisji. Z sygnałem cyfrowym można robić cuda dzięki układom DSP, czyli Digital Signal Processing. I nie chodzi tu tylko o transmisję danych z/do komputera. Transmisja głosu też została zdigitalizowana, ale o tym w inne nitce. Moduł kryptograficzny tworzy niebywale długi łańcuch znaków binarnych, a tworzy go na podstawie klucza szyfrującego (TEK – Traffic Encryption Key), który można łatwo zmieniać, wedle widzimisię gościa odpowiedzialnego za bezpieczeństwo. Ten ciąg znaków, nazwijmy go ciągiem kryptograficznym, jest dodawany do strumienia danych, co finalnie daje nam zaszyfrowany ciąg danych lub zaszyfrowany tekst. Stworzony w ten sposób ciąg znaków binarnych jest nazywany pseudolosowym. Przy dobrze dobranych parametrach kryptograficznych jest on z natury nieprzewidywalny. Wszelkie metody dekryptażu takich wiadomości pochłaniają strasznie dużo czasu i wymagają niemałych mocy obliczeniowych komputerów wykorzystywanych do tej roboty. Czas potrzebny ma złamanie algorytmu szyfrującego AES o długości klucza 256 bitów oceniany jest obecnie na ileś tam trylionów lat. Dość długo, nie? Zabezpieczona nim informacja zdąży się zdezaktualizować i to nawet kilka razy. Dlaczego trzeba aż tyle czasu? Poszukajcie, ale powiem tylko, że AES-256 wykonuje 14 rund złożonego szyfrowania polegającego na zamianie, przesunięciu i mieszaniu, a do tego trzeba dodać takie trudne słowo, jak macierz. W kluczu tym mamy 2^256 możliwych kombinacji ustawień 0 i 1, w innym zapisie 1,16*10^77. Wpiszcie sobie do Excela, bo tu się nie mieści.
W porównaniu z sygnałami cyfrowymi zabezpieczonymi kryptograficznie sygnały analogowe, pomimo stosowania równie złożonych metod zabezpieczeń, są o wiele rzędów bardzie przewidywalne.
W całej tej zabawie ważne są dwie kwestie. Pierwsza: pilnowanie, by algorytm szyfrujący, czyli sposób w jaki tworzony jest klucz szyfrujący oraz sposób miksowania ciągu kryptograficznego z ciągiem danych nie wpadł w niepowołane ręce. Poznanie tego mechanizmu to jest spora część sukcesy przy przyszłym dekryptażu danych. Druga, nawet ważniejsza kwestia: pilnowanie klucza kryptograficznego! Nawet, jeśli niepowołane osoby uzyskają dostęp do zaszyfrowanych danych oraz poznają algorytm, to i tak bez klucza szyfrującego nie odczytają informacji. Im dłuższy klucz, tym więcej czasu trzeba na jego złamanie.
Patrząc historycznie klucze kryptograficzne początkowo były wprowadzane do urządzeń ręcznie z kartki (kartkę po trzeba było zjeść lub spalić), potem za pomocą taśm papierowych (zjeść lub spalić). One zostały zastąpione nośnikami magnetycznymi, których nie dało się zjeść, ale trzeba było wymazywać z nich dane po każdym użyciu. Kolejną wersją są urządzenia typu plug-in, które uniemożliwiają podejrzenie ich zawartości oraz potrafią same wymazywać swoją pamięć.
Generalnie problem dystrybucji, zapisywania, przechowywania i niszczenia kluczy kryptograficznych to nie jest łatwy temat i podlega bardzo rygorystycznym procedurom.
No dobra, w skrócie w kilku prostych słowach omówiliśmy COMSEC, to teraz pora na jeszcze bardzie skrótowe omówienie praktycznego zastosowania TRANSEC.
TRANSEC to tak naprawdę wiele technik zapobiegających wykryciu oraz zakłócaniu naszych sygnałów. Tak po krótce można powiedzieć, że zadaniem TRANSEC jest ukrycie przed niepożądanymi uszami naszego kanału transmisyjnego lub zrobienie z niego ruchomego celu.
Jednym ze sposobów realizacji tych założeń są systemy LPD, z ang. Low Probability of Detection, czyli systemy z niskim prawdopodobieństwem wykrycia. Wykorzystują one transmisje sygnałów na bardzo niskich poziomach mocy lub transmisje z tzw. rozproszonym widmem, ang. Spread Spectrum signals, które rozciągnięte są w bardzo szerokim paśmie częstotliwości i praktycznie giną w naturalnym szumie, który maskuje te sygnały. Jeśli tradycyjne modulacje porównać do gościa z halogenową latarką, którego łatwo można zauważyć w nocy, to modulacje z rozproszonym widmem są jak specjals z noktowizją i aktywnym podświetlaniem – bez specjalistycznego sprzętu oraz wiedzy, gdzie go szukać nie masz szans na wykrycie takiego gościa.
Innym podejściem do tego tematy są systemy LPI, z ang. Low Probability of Intercept, czyli systemy z niskim prawdopodobieństwem przechwycenia informacji. W tych systemach sygnał użyteczny nadawany jest w formie krótkich impulsów informacji, które w zwykłym odbiorniku brzmią jak pierdnięcie lub odgłos pękającego stalowego pręta (stąd ang. nazwa BURST). Drugim sposobem jest wysyłanie informacji w jak najszerszym paśmie częstotliwości przez stosunkowo krótki czas. Idea jest więc taka: (zrobić swoje jak najszybciej i zamilknąć)*(powtórz n-razy).
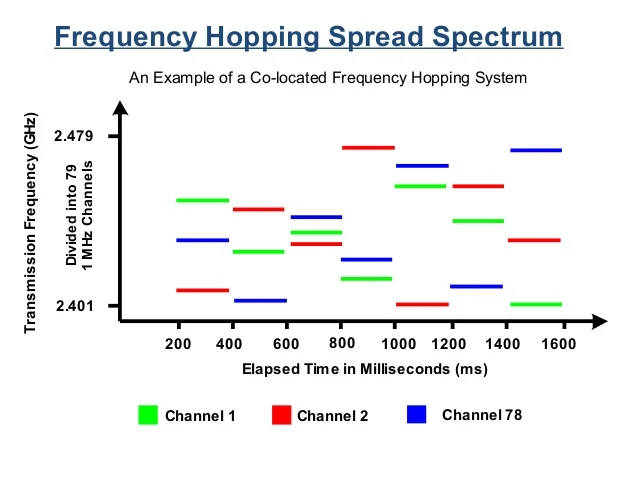
Jedną z najbardziej rozpowszechnionych technik TRANSEC w wojsku jest system ze skaczącą częstotliwością, FREQUENCY HOPPING FH. W takim systemie nadajnik zmienia bardzo szybko częstotliwość nadawania (skacze po częstotliwościach) i nikt, kto nie zna klucza TRANSEC nie jest w stanie nadążyć za tymi zmianami. Jednym z wymagań takiego systemu jest jednak konieczność zsynchronizowania ze sobą wszystkich radiostacji w sieci. Radiostacje mając zsynchronizowane zegary, znając plan skoków częstotliwości (zaszyty w kluczu TRANSEC) posługują się niejako tym samym językiem i nie mają problemów ze zrozumieniem siebie nawzajem.
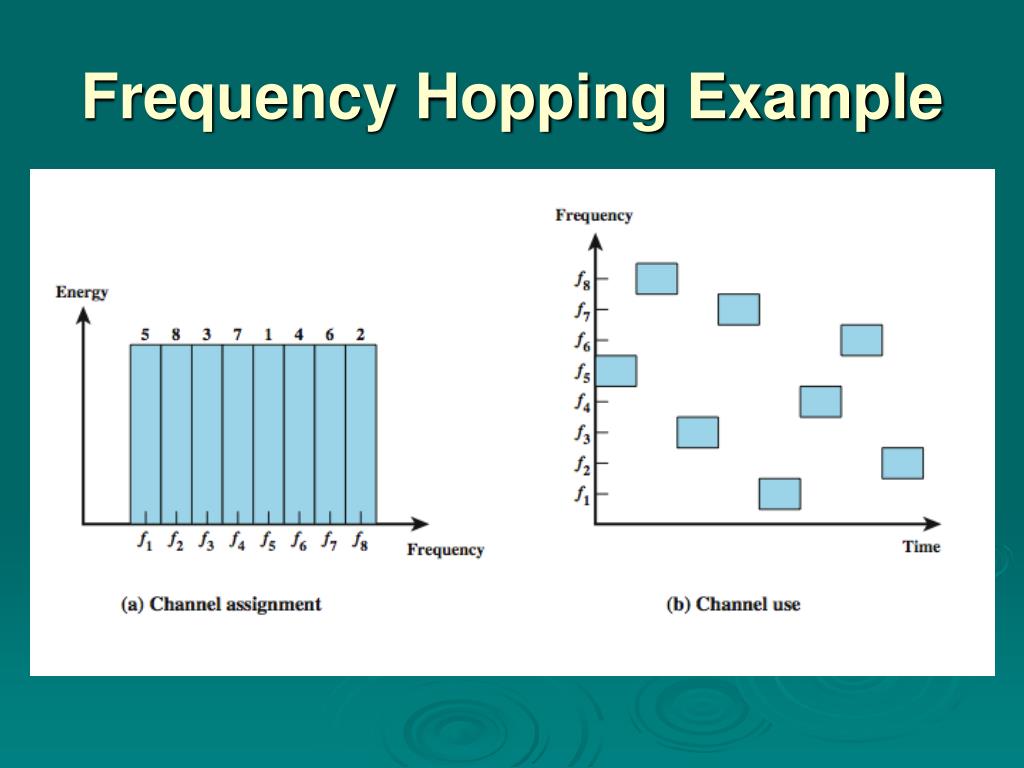
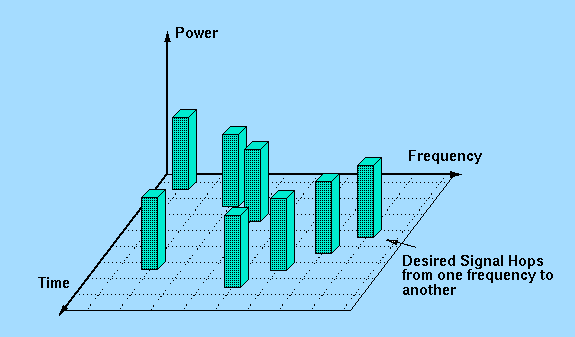
Jeśli ktoś chciałby zapytać ile takie radiostacje z modulacją FH wykonują skoków, to już spieszę z odpowiedzią: jest to +- kilkaset skoków na sekundę. Także w niedostosowanym do takiej pracy odbiorniku radiowym usłyszymy tylko od czasu do czasu mega krótkie pierdnięcie, taki trzask jak przy wyładowaniu elektrostatycznym. Owszem, mając wystarczająco szybki odbiornik szerokopasmowy można nagrać całe pasmo częstotliwości, w którym skacze nasze radio i potem próbować poskładać sygnał do kupy, ale na to potrzeba czasu, a jak to się uda trzeba się zmierzyć jeszcze z kluczem COMSEC.
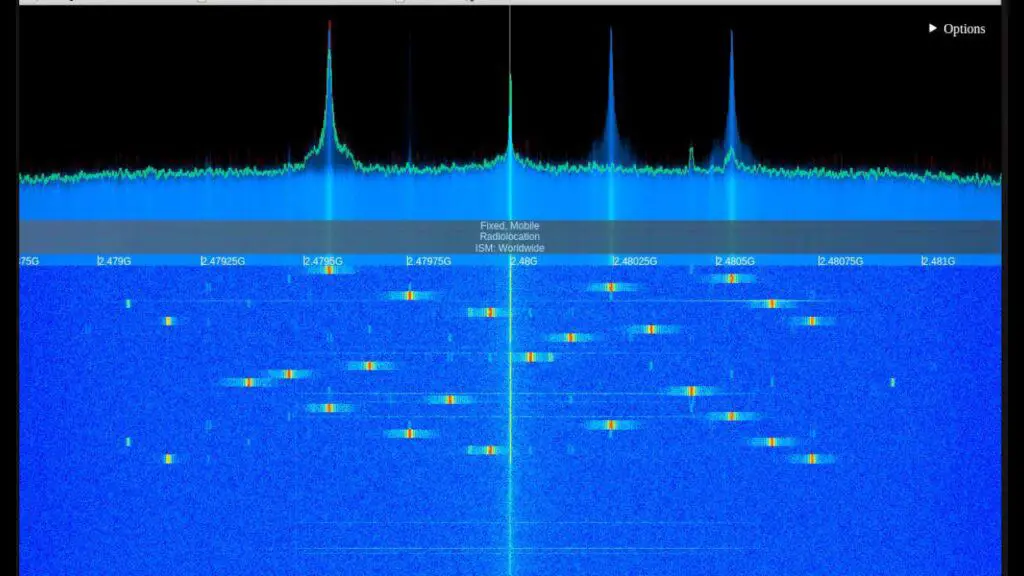
Spektrogram transmisji typu FH - w górnej części widać zobrazowanie typu oś X - częstotliwość, oś Y - amplituda, w dolnej części oś X - częstotliwość, oś Y - czas, kolor - amplituda. Czerwony oznacza wysoką amplitudę, żółty - średnią, niebieski - szum.
System FH ma jeszcze dwie ważne z punktu widzenia wojska zalety. Po pierwsze jest odporny na zakłócenia. Ponieważ wykorzystuje on szerokie pasmo do transmisji, to do jego zakłócenia trzeba użyć sygnałów szerokopasmowych, a to wiąże się najczęściej z jednoczesnym zakłóceniem własnych systemów łączności. Zakłócenie tylko części pasma skoków FH nic nie daje, bo wbudowane algorytmy są w stanie wykryć te zakłócane częstotliwości i wyrzucić je czasowo z planu skoków.
Po drugie w jednym paśmie skoków może pracować kilka sieci radiowych na różnych kluczach TRANSEC. Będą się one po prostu mijać w czasie i na częstotliwościach, a nawet jak raz na jakiś czas na siebie wpadną, to nie powoduje to żadnej tragedii dla przekazywanej wiadomości. Po prostu algorytmy korekcji błędów naprawią taki zepsuty kawałeczek informacji i już.
Na dziś chyba wystarczy. Tak jak obiecywałem, było krótko i zwięźle. Jeśli chcecie coś więcej poczytać o modulacjach FH czy SS, to dajcie znać w komentarzach.
Kolejny wpis z cyklu Akademii radio będzie na temat cyfrowej transmisji mowy. Też będzie ciekawie.
Dziękuję wszystkim, na dziś to tyle, czekajcie na następną nitkę, koniec transmisji lub jak kto woli wersję skróconą CQ QRU QTX SK